Langlauf SBOM-as-a-Service
Spitzentechnologie für die SBOM-Erstellung ohne Quellcode
Welche Softwarekomponenten stecken tatsächlich in Ihren Anwendungen und Produkten? Langlauf SBOM-as-a-Service schafft Transparenz – auch dann, wenn der Quellcode nicht verfügbar ist. Durch die Analyse fertiger Softwareartefakte unterstützt Langlauf die Erstellung von Software Bills of Materials (SBOMs) und die Bewertung Ihrer Softwarelieferkette. Langlauf SBOM-as-a-Service erkennt Softwarebestandteile anhand der tatsächlich ausgelieferten Artefakte. So lassen sich auch Anwendungen und Bibliotheken untersuchen, für die keine Paketlisten, Build-Daten oder Quellen vorliegen.
Gerade im Hinblick auf den Cyber Resilience Act (CRA) unterstützt Langlauf Unternehmen dabei, Softwarekomponenten zu identifizieren und die für die Erfüllung regulatorischer Anforderungen benötigten Software Bills of Materials (SBOMs) zu erstellen.
Anwendungsfälle
- Softwarelieferketten prüfen und absichern
- Security- und Open-Source-Compliance unterstützen
- Lizenz- und potenzielle Patentrisiken erkennen
Welche Komponenten enthält Ihre – oder zugelieferte – Software?
Die Kenntnis der tatsächlich enthaltenen Softwarekomponenten ist eine wichtige Grundlage für Sicherheitsprüfungen, Open-Source-Compliance und Exportkontrolle. Eine SBOM dokumentiert diese Bestandteile strukturiert und unterstützt das Schwachstellenmanagement sowie regulatorische Nachweispflichten.
Gerade in mehrstufigen Lieferketten ist die Erfassung anspruchsvoll: Nicht immer sind Quellcode, Build-Systeme oder vollständige Abhängigkeitslisten verfügbar. Hier setzt die Analyse fertiger Softwareartefakte an.
SBOM-Erstellung ohne Quellcode
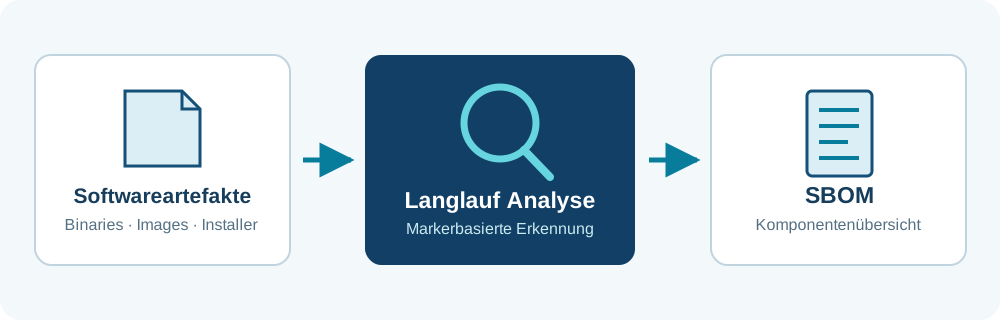
Langlauf nutzt die gebaute Software als Informationsquelle. Untersucht werden beispielsweise ausführbare Binärdateien sowie finale Artefakte wie Container, Images oder Installer. Weder Quellcode noch Dependency-Dateien sind dafür grundsätzlich erforderlich.
Markerbasierte Erkennung
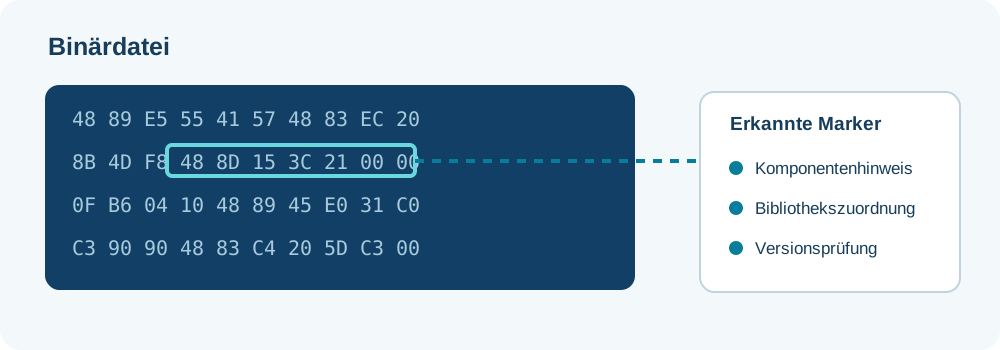
Die Erkennung basiert auf charakteristischen Byte-Sequenzen in Daten- und Codebereichen der Binärdateien. Dadurch können sowohl eigenständige Programme als auch eingebundene Bibliotheken identifiziert werden – einschließlich schwieriger Fälle wie statisch gelinkter Komponenten.
Anwendungsfälle für Langlauf SBOM-as-a-Service
- SBOMs bei Bedarf erstellen:
Erstellung einer Komponentenübersicht für vorhandene Softwareprodukte – auch ohne Zugriff auf die Entwicklungsumgebung. - Endkontrolle eigener Software:
Prüfung der tatsächlich ausgelieferten Software auf enthaltene Komponenten und mögliche Abweichungen. - Zugelieferte Software prüfen:
Analyse von Drittanbieter- und COTS-Software zur Ergänzung oder Plausibilisierung von Lieferantenangaben. - Exportkontrollrelevante Funktionen erkennen:
Unterstützung bei der Untersuchung von Software auf technisch relevante Funktionen im Rahmen interner Exportkontrollprozesse. - Lizenz- und Patentrisiken untersuchen:
Identifikation von Komponenten als Ausgangspunkt für vertiefte rechtliche und technische Bewertungen. - Compliance-Risiken bei Transaktionen bewerten:
Softwaretransparenz für Due-Diligence-Prozesse, beispielsweise bei Beteiligungen und Unternehmenskäufen.
Sie möchten wissen, welche Komponenten in Ihrer Software stecken?
Kontaktieren Sie uns für weitere Produktinformationen
Demo anfordern